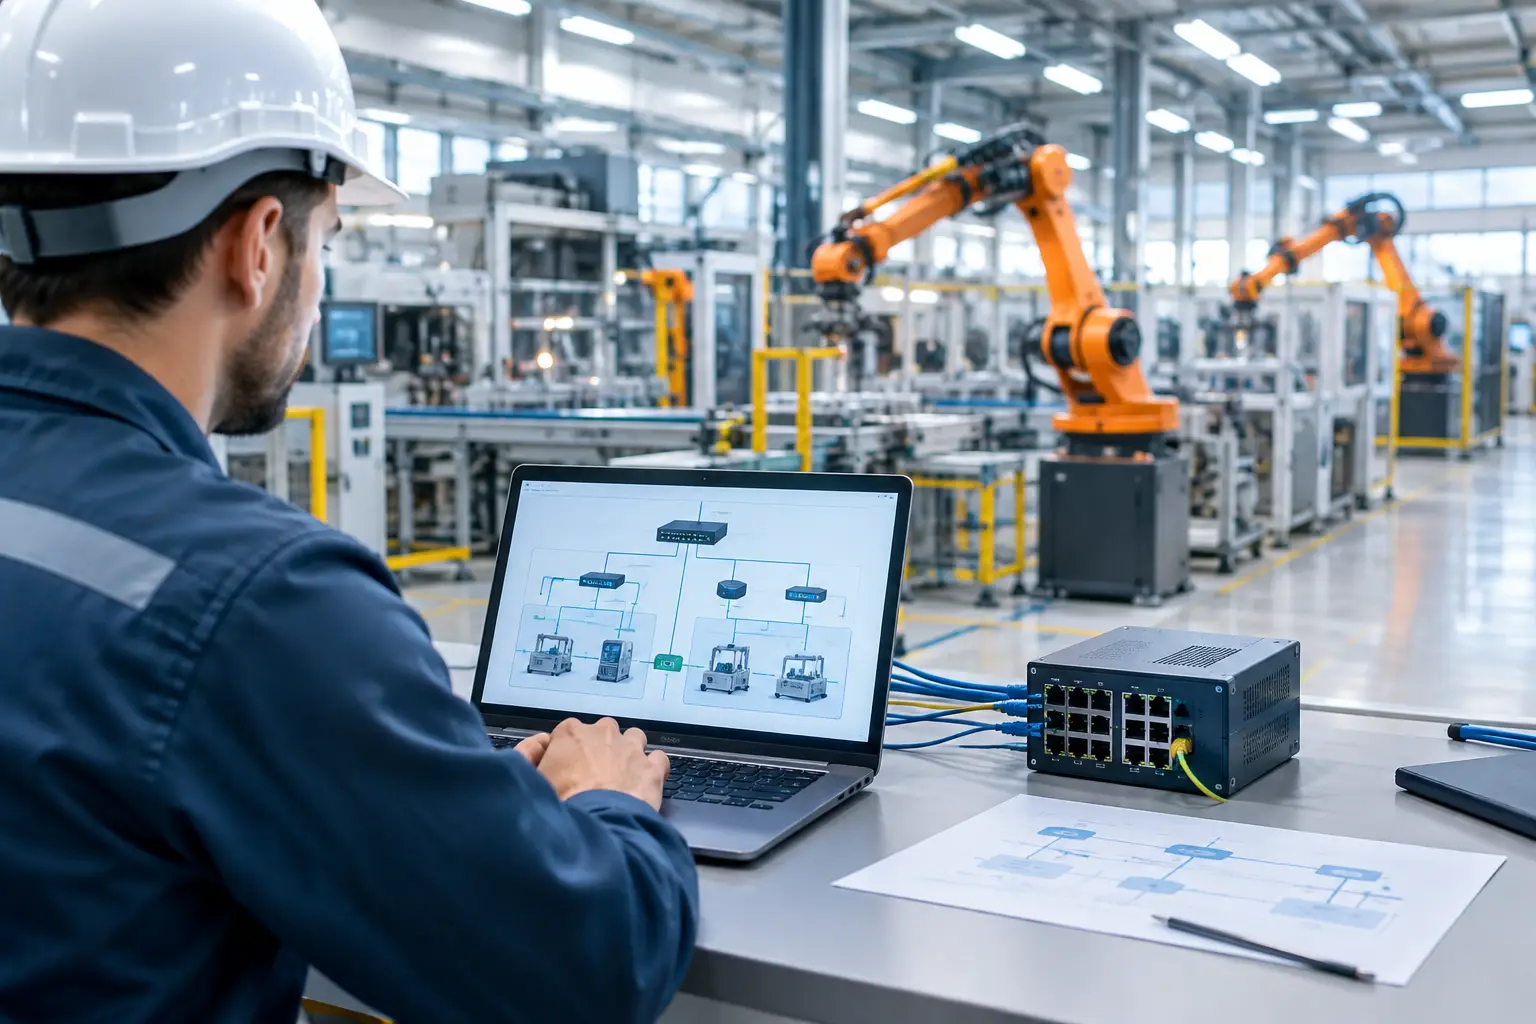
Bir üretim hattındaki tek bir ağ arızası, yalnızca veri iletişimini değil; PLC-HMI haberleşmesini, SCADA görünürlüğünü, kalite kayıtlarını ve bakım müdahalesini de etkileyebilir. Endüstriyel ağ segmentasyonu, bu etkiyi kontrol altında tutmak için üretim ağını işlevine, kritiklik düzeyine ve erişim ihtiyacına göre ayrıştırma yöntemidir. Amaç ağı gereksiz yere karmaşıklaştırmak değil; arıza alanını küçültmek, siber riski azaltmak ve operasyonel sürekliliği korumaktır.
Üretim tesislerinde ağlar zamanla büyür. Yeni makine eklenir, uzaktan erişim talebi gelir, veri toplama için bir edge bilgisayar devreye alınır veya eski bir cihaz mevcut hatta bağlanır. Başlangıçta pratik görünen düz yapı, ilerleyen aşamada teşhis edilmesi zor kesintilere ve yönetilemeyen erişimlere dönüşebilir. Doğru tasarlanmış segmentasyon, ağın büyümesini kontrol edilebilir hale getirir.
Endüstriyel Ağ Segmentasyonu Neden Gereklidir?
Ofis ağındaki kesinti ile üretim ağındaki kesintinin maliyeti aynı değildir. Bir kullanıcı bilgisayarının internete erişememesi iş akışını yavaşlatırken, kritik bir hücrede haberleşmenin kesilmesi doğrudan duruş süresi, hurda oranı ve OEE kaybı oluşturabilir. Bu nedenle OT ağlarında öncelik, yalnızca yüksek hız değil; öngörülebilir iletişim, erişim kontrolü ve hızlı arıza izolasyonudur.
Segmentasyon sayesinde bir kaynak makinesindeki ağ sorunu, tüm fabrikanın haberleşme altyapısına yayılmadan ilgili hücrede sınırlandırılabilir. Aynı yaklaşım, yetkisiz erişim veya kötü amaçlı yazılım hareketlerinde de koruma sağlar. Bir cihazın etkilendiği senaryoda, diğer üretim hatlarının ve kritik kontrolörlerin etkilenme ihtimali azalır.
Bu yapı bakım ekiplerine de önemli bir avantaj sunar. Hangi switch portunun hangi makineye, hangi VLAN’ın hangi prosese ait olduğu net olduğunda arıza takibi hızlanır. Üretim devam ederken ağ üzerinde yapılan kontrollü değişiklikler daha güvenli yürütülür. Segmentasyonun gerçek değeri, ilk kurulumda değil; beklenmedik bir olay sırasında kendini gösterir.
Segmentasyon Öncesi Ağ Envanteri Çıkarın
Doğru tasarım, ürün seçimiyle değil mevcut yapının görünür hale getirilmesiyle başlar. Tesisteki PLC’ler, HMI’lar, endüstriyel PC’ler, kameralar, servo sürücüler, erişim noktaları, SCADA sunucuları ve uzaktan bakım bağlantıları kayıt altına alınmalıdır. Her cihaz için IP adresi, fiziksel konum, kullanılan protokol, haberleştiği sistemler ve üretim açısından kritikliği belirlenmelidir.
Bu envanter çalışmasında özellikle eski cihazlara dikkat edilmelidir. Bazı eski PLC, kamera veya ölçüm cihazları modern güvenlik özelliklerini desteklemeyebilir. Bu cihazları doğrudan kurumsal ağa açmak yerine, kontrollü bir segmentte tutmak daha doğru sonuç verir. Aynı şekilde Ethernet/IP, PROFINET, Modbus TCP veya OPC UA gibi protokollerin trafik özellikleri de planlamayı etkiler.
Envanterin ardından şu soru sorulmalıdır: Bu cihazın gerçekten hangi sistemlerle konuşması gerekiyor? Bir HMI’ın tüm tesis ağına erişmesi çoğu durumda gerekli değildir. Sadece bağlı olduğu PLC grubu, SCADA katmanı ve gerekiyorsa belirlenen veri toplama sistemiyle iletişim kurması yeterli olabilir. İhtiyaç dışı erişimleri kapatmak, güvenlik politikasının en etkili başlangıç noktalarından biridir.
Ağın Doğal Sınırlarını Belirleyin
Segmentleri yalnızca departman isimlerine göre oluşturmak yerine, üretim prosesinin gerçek sınırlarına göre planlamak gerekir. Bir paketleme hattı, robot hücresi, enerji izleme sistemi ve görüntü işleme uygulaması farklı trafik davranışlarına sahip olabilir. Her birini aynı yayın alanında tutmak, arıza ve güvenlik riskini büyütür.
Pratikte ağ yapısı genellikle hücre veya alan bazlı kurgulanır. Örneğin pres hattındaki PLC ve HMI’lar bir segmentte; kaynak robotları başka bir segmentte; kalite kameraları ve görüntü işleme bilgisayarları ayrı bir segmentte çalışabilir. SCADA, tarihsel veri tabanı ve MES gibi üst katman sistemleri ise kontrollü erişim kurallarıyla bu hücrelerden veri alır.
Bu ayrımda dört alan çoğunlukla birbirinden bağımsız ele alınmalıdır:
- Kritik kontrol ağı: PLC, emniyet sistemi, hareket kontrolü ve gerçek zamanlı üretim cihazları.
- Operatör ve görselleştirme ağı: HMI, endüstriyel panel PC, operatör terminalleri ve yerel izleme ekranları.
- Veri ve entegrasyon ağı: SCADA, edge computing cihazları, veri tabanları, MES bağlantıları ve raporlama sistemleri.
- Bakım ve uzaktan erişim ağı: Yetkili servis, programlama bilgisayarları, geçici bağlantılar ve VPN üzerinden erişen kullanıcılar.
Bu ayrım her tesiste aynı uygulanmaz. Küçük bir makine imalatçısında iki veya üç VLAN yeterli olabilirken, çok hatlı bir üretim tesisinde her hücre için ayrı segment planlamak gerekebilir. Kararı belirleyen unsur cihaz sayısı değil, iletişimin kritiklik seviyesi ve olası bir kesintinin üretime etkisidir.
VLAN, Yönetilen Switch ve Erişim Kuralları
VLAN’lar, fiziksel olarak aynı switch altyapısı üzerinde mantıksal ağ ayrımı sağlar. Ancak VLAN oluşturmak tek başına güvenlik politikası değildir. Farklı VLAN’lar arasındaki trafiğin hangi cihaz üzerinden, hangi kurallarla geçeceği ayrıca tanımlanmalıdır. Gereksiz tüm geçişler kapalı tutulmalı, yalnızca iş ihtiyacı olan port ve protokollere izin verilmelidir.
Bu noktada yönetilen endüstriyel switch’ler kritik rol oynar. VLAN yapılandırması, port bazlı ayrım, trafik önceliklendirme, multicast yönetimi, ring topolojileri ve olay kayıtları gibi özellikler; ağın hem yönetilebilirliğini hem de sürekliliğini artırır. Özellikle PROFINET veya yüksek hacimli kamera trafiği bulunan uygulamalarda QoS ve multicast kontrolü, haberleşme kalitesini doğrudan etkileyebilir.
Yönetilemez switch’ler küçük ve izole makine içi uygulamalarda ekonomik bir çözüm olabilir. Buna karşılık birden fazla hücrenin, kritik cihazın veya merkezi veri toplama sisteminin bulunduğu yapılarda yönetilen switch kullanımı daha doğru bir mühendislik tercihidir. İlk yatırım maliyeti yükselse de arıza tespit süresindeki azalma ve erişim kontrolü bu farkı çoğu projede karşılar.
Switch seçerken yalnızca port sayısına bakılmamalıdır. Saha sıcaklığı, titreşim, elektromanyetik gürültü, DIN-ray montaj ihtiyacı, çift güç girişi, yedekli ağ topolojisi ve fiber uplink gereksinimleri değerlendirilmelidir. Ağ bileşeni, pano içinde çalışıyor olsa bile üretim ortamının koşullarına dayanacak şekilde seçilmelidir.
Edge Cihazlar ve IPC’ler İçin Ayrı Yaklaşım
Endüstriyel PC’ler üretim verisini toplamak, görselleştirmek, analiz etmek veya üst seviye sistemlere aktarmak için kritik görev üstlenir. Ancak bir IPC’nin hem kontrol ağına hem kurumsal ağa kontrolsüz bağlanması, segmentasyon zincirindeki en zayıf halkalardan biri olabilir.
Çift Ethernet portuna sahip bir Box PC veya Panel PC kullanıldığında, portların görevleri net biçimde ayrılmalıdır. Bir arayüz makine hücresinden veri toplarken diğer arayüz veri merkezine veya MES katmanına kontrollü iletişim sağlayabilir. Bu cihazın ağ geçidi, güvenlik duvarı kuralları, kullanıcı yetkileri ve güncelleme prosedürleri de proje dokümantasyonunda yer almalıdır.
Görüntü işleme uygulamalarında kameraların oluşturduğu yüksek bant genişliği ayrıca planlanmalıdır. Kamera trafiğinin PLC ve HMI trafiğiyle aynı segmentte çalışması, yoğun anlarda gecikmelere yol açabilir. Kamera ağı ayrı tutulduğunda hem depolama ve analiz kapasitesi daha doğru boyutlandırılır hem de kritik kontrol iletişimi korunur.
Uygulamada Sık Görülen Hatalar
En yaygın hata, tüm cihazları aynı IP bloğunda bırakıp yalnızca fiziksel switch dağılımını segmentasyon sanmaktır. Fiziksel dağılım düzen sağlar; fakat mantıksal erişim kontrolü sağlamaz. Diğer yaygın hata ise bakım kolaylığı adına her VLAN’a geniş erişim vermektir. Kısa vadede pratik görünen bu yaklaşım, olay anında riski büyütür.
Dokümantasyon eksikliği de operasyonel sürekliliği zayıflatır. VLAN numaraları, IP planı, switch port eşleşmeleri, yedek konfigürasyonlar ve yetkili erişim kayıtları güncel tutulmalıdır. Bakım ekibinin sahaya geldiğinde ağ yapısını tahmin etmeye çalışması, özellikle vardiyalı üretimde gereksiz duruş süresi yaratır.
Son olarak, segmentasyon tek seferlik bir devreye alma işi değildir. Yeni makine, yeni yazılım, yeni uzaktan erişim ihtiyacı veya kapasite artışı her zaman mevcut kuralların yeniden gözden geçirilmesini gerektirir. Değişiklikler test edilmeden canlı üretim ağına alınmamalı; mümkünse planlı bakım pencerelerinde uygulanmalıdır.
Süreklilik İçin Sahada Doğru Altyapı
Başarılı bir endüstriyel ağ segmentasyonu; doğru topoloji, uygun yönetilen switch, dayanıklı IPC altyapısı ve net erişim politikalarının birlikte çalışmasına bağlıdır. eleCO Automation, zorlu saha koşullarına uygun endüstriyel Ethernet çözümleri, IPC ve HMI seçenekleriyle bu yapının ihtiyaç duyduğu bağlantı ve işlem altyapısını destekler. Hızlı tedarik, yerel stok ve 7/24 teknik destek ise tasarım kararlarının sahada sürdürülebilir şekilde uygulanmasına katkı sağlar.
Üretim ağınızı planlarken en doğru başlangıç, tüm trafiği ayırmak değil; hangi iletişimin üretim için vazgeçilmez olduğunu netleştirmektir. Bu netlik sağlandığında, her segment daha güvenli çalışır, arıza daha hızlı bulunur ve tesisiniz büyürken ağınız üretimin önünde engel değil, sürekliliği destekleyen bir altyapı haline gelir.