Bir üretim hattında tek bir mühendislik bilgisayarının yaptığı yoğun yedekleme, HMI ekranlarındaki gecikme veya yanlış bağlanmış bir cihaz, tüm ağın davranışını değiştirebilir. Endüstriyel ethernet ağ segmentasyonu, bu tür etkilerin üretim hattı boyunca yayılmasını engelleyen mimari yaklaşımdır. Amaç yalnızca ağı bölmek değildir; kritik otomasyon trafiğine öncelik vermek, arızayı sınırlandırmak ve operasyonel sürekliliği korumaktır.
Düz bir ağda PLC’ler, HMI’lar, endüstriyel PC’ler, kameralar, SCADA sunucuları ve uzaktan erişim cihazları aynı yayın alanında çalışabilir. Tesis küçükken bu yapı pratik görünür. Hat sayısı, veri toplama noktaları ve bağlantılı cihazlar arttıkça ise sorun bulma süresi uzar, trafik öngörülemez hale gelir ve siber güvenlik sınırları zayıflar. Doğru segmentasyon, OEE hedeflerini doğrudan destekleyen bir haberleşme disiplini oluşturur.
Endüstriyel ethernet ağ segmentasyonu neyi çözer?
Segmentasyon, ağdaki cihazları işlevine, kritiklik seviyesine ve erişim ihtiyacına göre mantıksal ya da fiziksel bölümlere ayırır. Her bölümün hangi cihazlarla, hangi protokol üzerinden ve hangi kuralla haberleşeceği tanımlanır. Böylece paketler yalnızca gerekli yerlere gider; gereksiz yayın trafiği ve yetkisiz erişim ihtimali azalır.
Örneğin paketleme hattındaki PLC, servo sürücüler ve yerel HMI aynı hücre ağı içinde konumlanabilir. Bu hücrenin üretim yönetim sistemiyle iletişimi ise tanımlı bir endüstriyel firewall ya da katman 3 ağ geçidi üzerinden sağlanır. Bakım dizüstü bilgisayarı da doğrudan kontrol ağına bağlanmak yerine sınırlı yetkiye sahip ayrı bir bakım ağı üzerinden erişir.
Bu yaklaşımın en somut faydası, bir sorunun etki alanını küçültmesidir. Bir kameranın aşırı trafik üretmesi veya bir cihazda oluşan yayın fırtınası, doğru tasarlanmış yapıda sadece ilgili segmentte kalır. Diğer hatların kontrol haberleşmesi çalışmaya devam eder. Arıza tespiti hızlanır, plansız duruş riski düşer.
Segmentasyonun üretim performansına etkisi
Otomasyon ağlarında gecikme yalnızca IT tarafında hissedilen bir performans sorunu değildir. Zaman hassasiyetine sahip haberleşmede gecikme, paket kaybı veya jitter; senkronizasyon sorunlarına, HMI yanıtlarının yavaşlamasına ve proses kontrolünde belirsizliğe dönüşebilir. Özellikle hareket kontrolü, makine görüşü ve yüksek hızlı veri toplama uygulamalarında ağ davranışının kararlı olması gerekir.
Segmentasyon, trafiği ayrıştırarak switch portları ve uplink hatları üzerindeki yükü daha öngörülebilir hale getirir. Kamera verisinin, PLC kontrol trafiğinin veya kurumsal ağdan gelen dosya transferlerinin aynı öncelikte değerlendirilmesi önlenir. Yönetilen endüstriyel switch’lerde VLAN, QoS, IGMP Snooping ve port bazlı izleme gibi özellikler bu kontrolü sahaya taşır.
Ancak segment sayısını gereksiz artırmak da doğru değildir. Her yeni VLAN, yönlendirme kuralı, IP planı ve dokümantasyon ihtiyacı getirir. Çok küçük tesislerde aşırı karmaşık bir mimari, bakım ekibinin müdahale süresini uzatabilir. Doğru tasarım, güvenlik ve performans ihtiyacını mevcut bakım kapasitesiyle dengeler.
Segmentleri cihaz türüne göre değil, proses riskine göre kurun
Cihaz isimleri tek başına yeterli bir tasarım kriteri değildir. İki PLC aynı marka ve model olsa bile farklı üretim hücrelerinde farklı kritiklikte görev yapabilir. Bu nedenle segmentleri belirlerken şu üç soruya odaklanmak gerekir: Bu cihaz hangi prosesi etkiliyor, hangi sistemlerle konuşması zorunlu ve erişimi kesilirse üretimde ne olur?
Hücre ve makine ağları
Makine hücresi segmenti; PLC, uzak I/O, sürücü, HMI, emniyetle ilişkili haberleşme ekipmanları ve yerel operatör panelinden oluşabilir. Bu ağda deterministik iletişim ve düşük gecikme önceliklidir. Hücre içindeki cihazların doğrudan kurumsal ağa açık olması, hem güvenlik hem de arıza yayılımı açısından gereksiz risktir.
Birden fazla makine aynı üretim adımında birlikte çalışsa bile her birinin bağımsız hücre segmentinde kalması çoğu zaman daha yönetilebilirdir. Hücreler arası veri ihtiyacı varsa, sadece gerekli portlar ve protokoller için kontrollü iletişim tanımlanmalıdır.
SCADA, veri toplama ve Edge katmanı
SCADA sunucuları, historian sistemleri, MES entegrasyonları ve endüstriyel PC tabanlı Edge uygulamaları farklı bir katmanda değerlendirilmelidir. Bu sistemler sahadan veri alır, analiz eder ve üst seviye sistemlere iletir. Fakat bu işlev, kontrol cihazlarına sınırsız erişim anlamına gelmemelidir.
Özellikle yüksek çözünürlüklü görüntü işleme, kalite kontrol veya yapay zeka tabanlı analiz yapan Box PC ve IPC’ler yüksek bant genişliği kullanabilir. Kamera trafiğini kontrol trafiğinden ayırmak, hem veri işleme performansını hem de hat haberleşmesinin sürekliliğini korur. Edge cihazı için gerekli protokoller tanımlanmalı; varsayılan olarak tüm erişimlere izin veren kurallardan kaçınılmalıdır.
Bakım ve uzaktan erişim ağı
Bakım ekiplerinin PLC programlaması, teşhis ve devreye alma için erişime ihtiyacı vardır. Bu ihtiyaç, üretim ağının her noktasına sürekli ve sınırsız erişim verilerek karşılanmamalıdır. Ayrı bir bakım segmenti, yetkilendirme, kayıt alma ve zaman sınırlı erişim politikalarıyla daha kontrollü bir yöntem sunar.
Uzak erişimde VPN tek başına yeterli bir sınır değildir. VPN sonrası kullanıcının hangi segmentlere, hangi servislerle erişebileceği açıkça tanımlanmalıdır. Gerektiğinde atlama sunucusu kullanmak, doğrudan PLC ağına erişim yerine izlenebilir ve kontrollü bir geçiş noktası sağlar.
VLAN tek başına güvenlik duvarı değildir
VLAN’lar, aynı fiziksel switch altyapısında mantıksal ayrım sağladığı için segmentasyonun temel araçlarından biridir. Ancak bir VLAN yapılandırmak, segmentler arası iletişimin kendiliğinden güvenli olduğu anlamına gelmez. Katman 3 yönlendirme yapılan her noktada erişim kuralları, ACL’ler veya firewall politikaları tasarlanmalıdır.
Örneğin SCADA segmentinin belirli PLC’lere belirli endüstriyel protokoller üzerinden erişmesine izin verilebilir. Buna karşılık ofis ağındaki standart kullanıcı cihazlarının kontrol segmentlerine erişimi engellenmelidir. Kural yaklaşımında en güvenli başlangıç, gerekli olmayan trafiği varsayılan olarak kapatmaktır. Sonrasında gerçek proses ihtiyaçlarına göre sınırlı izinler eklenir.
Ayrıca switch yönetim arayüzleri de ayrı değerlendirilmelidir. Yönetilen switch’lerin web, SSH veya SNMP erişiminin herkesin kullandığı ağdan açık olması, ağ altyapısını hedef haline getirebilir. Ağ yönetimi için ayrı bir segment veya sadece yetkili istasyonların erişebildiği kurallar tercih edilmelidir.
Saha koşulları mimarinin parçasıdır
Segmentasyon kâğıt üzerinde ne kadar doğru olursa olsun, saha donanımı ortam koşullarına dayanmazsa iletişim sürekliliği sağlanamaz. Pano içi sıcaklık, titreşim, elektromanyetik gürültü, toz ve güç kalitesi; switch ve IPC seçiminde doğrudan etkili faktörlerdir. Ofis tipi ağ ekipmanları, kısa süreli çalışan bir devreye alma ortamında yeterli görünse de 7/24 üretimde beklenen ömrü ve teşhis kabiliyetini sunmayabilir.
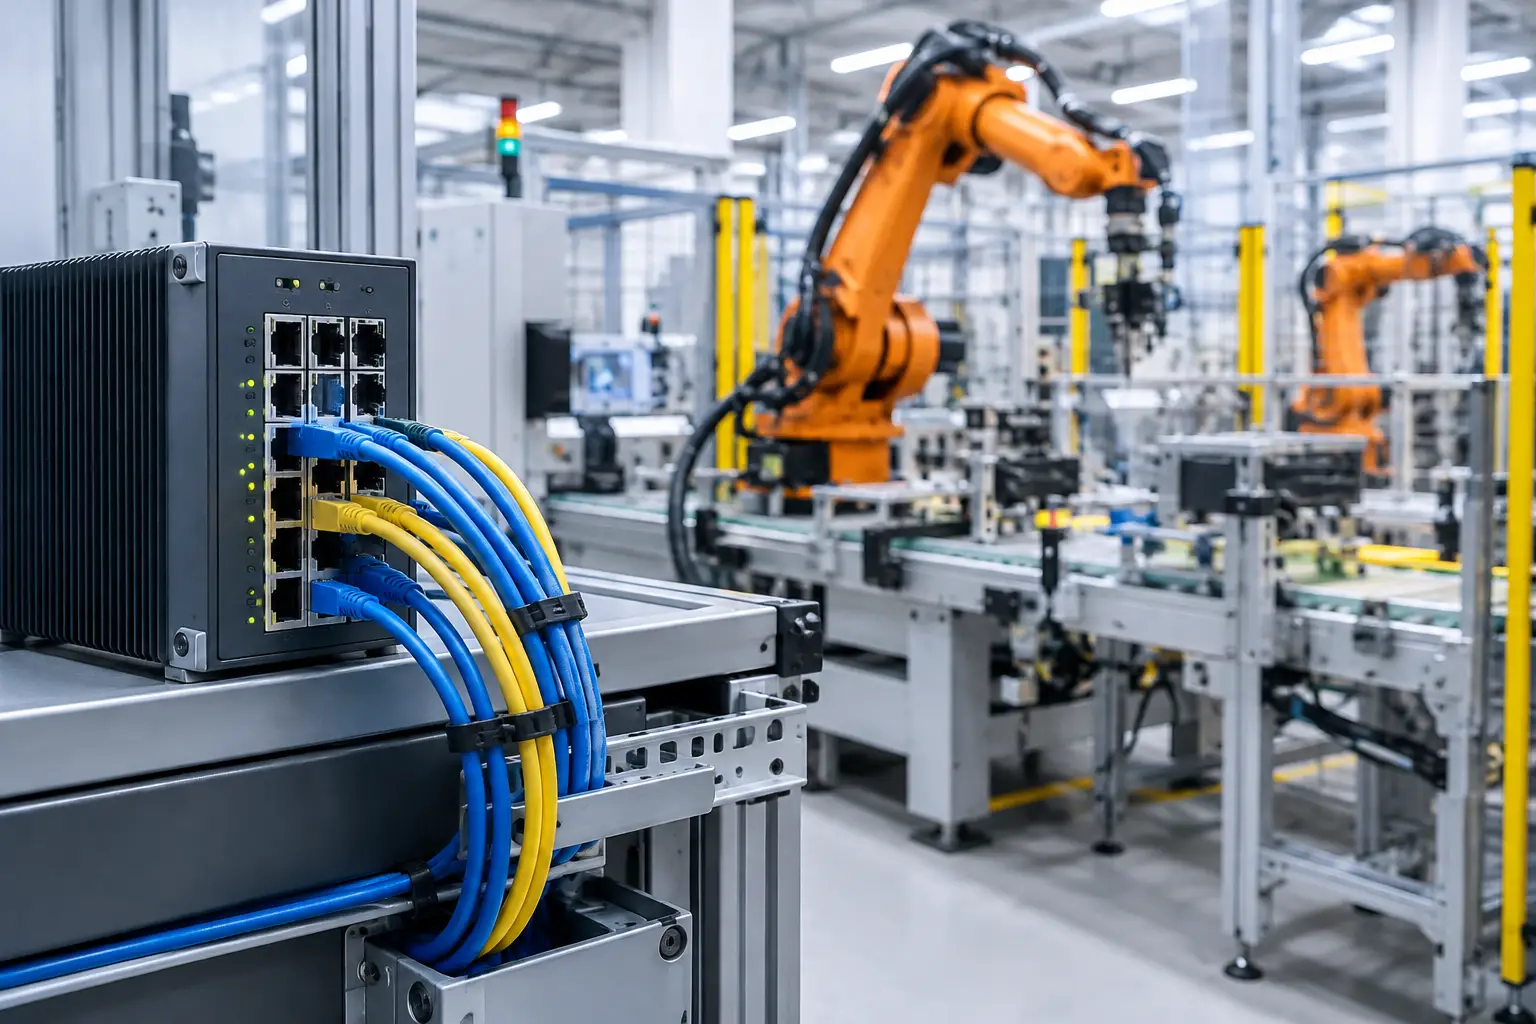
Yönetilen endüstriyel switch seçerken çalışma sıcaklığı, DIN ray montajı, redundant güç girişi, röle alarm çıkışı, MRP veya RSTP gibi yedeklilik özellikleri ve uygun port yoğunluğu birlikte değerlendirilmelidir. Fiber uplink ihtiyacı, elektromanyetik etkilerin yüksek olduğu alanlarda veya binalar arası bağlantılarda önemli bir avantaj sağlar. Bakır ve fiber altyapı tercihi, mesafe ve ortam şartlarına göre belirlenmelidir.
eleCO Automation, endüstriyel switch, IPC, Panel PC ve görüntüleme çözümlerini bir arada değerlendirerek; ağ altyapısı ile saha bilgisayarlarını birbirinden bağımsız değil, aynı operasyonun parçaları olarak ele alır. Güçlü stok yapısı ve yerel teknik destek, özellikle devreye alma veya arıza anında doğru ürünün hızlı erişilebilir olmasına katkı sağlar.
Uygulama öncesi netleştirilmesi gerekenler
Başarılı bir ağ segmentasyonu için önce mevcut topolojinin görünür hale getirilmesi gerekir. Hangi cihazın hangi IP adresini kullandığı, hangi port ve protokolle haberleştiği, hangi switch’e bağlı olduğu ve yedekli bağlantıların nerede bulunduğu dokümante edilmelidir. Bu çalışma, sahada yıllar içinde eklenmiş unutulmuş cihazları da ortaya çıkarır.
Ardından her veri akışı için iş gereksinimi belirlenmelidir. PLC’nin SCADA’ya veri göndermesi gerekebilir; fakat aynı PLC’nin muhasebe ağına erişim ihtiyacı yoktur. Kamera sistemi Edge PC’ye yüksek hacimli veri iletebilir; ancak bu trafiğin tüm tesis backbone’una yayılması gerekmeyebilir. Kural setleri bu gerçek iletişim ihtiyaçları üzerinden oluşturulmalıdır.
Devreye alma aşamasında erişim kurallarının üretimi etkilemeden test edilmesi gerekir. Kritik hatlarda planlı bakım penceresi kullanmak, geri dönüş planı hazırlamak ve switch konfigürasyonlarını yedeklemek zorunlu operasyon adımlarıdır. Ağdaki değişiklikler de pano revizyonu veya PLC yazılım güncellemesi kadar disiplinli şekilde kayıt altına alınmalıdır.
Üretim ağında iyi segmentasyon, görünmeyen ama her vardiyada çalışan bir güvence katmanıdır. Doğru cihaz seçimi, net erişim kuralları ve sahaya uygun tasarımla kurulduğunda bakım ekibinin işini kolaylaştırır; üretim hattının ise beklenmedik ağ sorunları yerine kendi hedeflerine odaklanmasını sağlar.