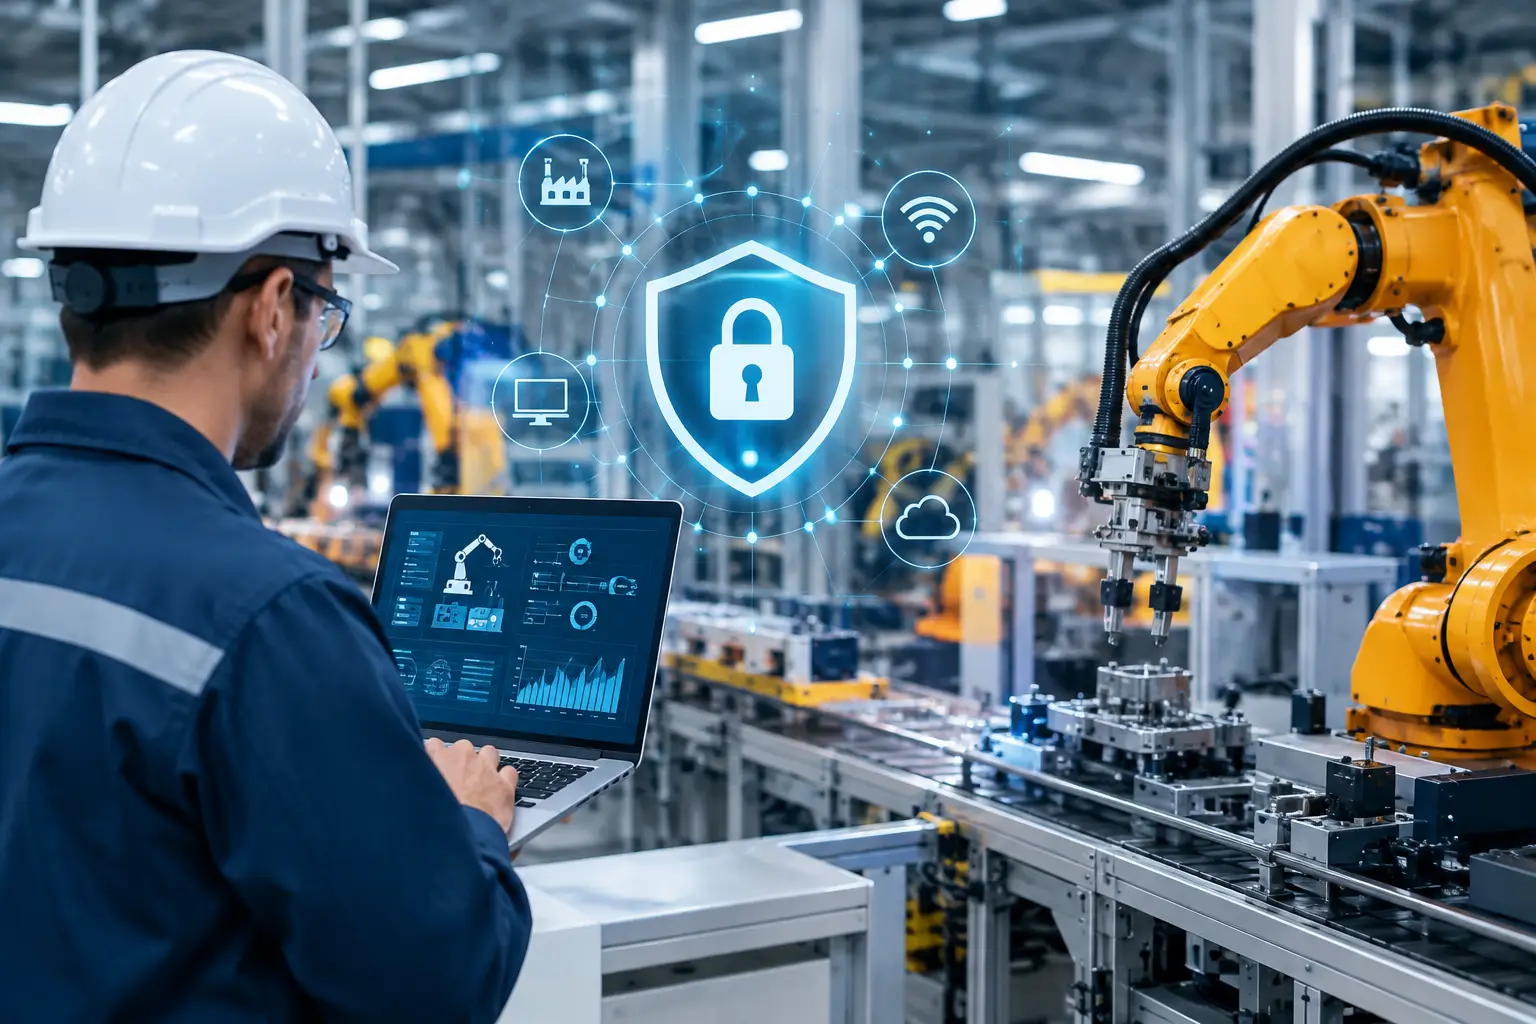
Bir üretim hattında ağ kesintisi yalnızca veri iletişiminin durması anlamına gelmez. PLC ile HMI arasındaki haberleşme kopabilir, reçete verileri ulaşmayabilir, uzaktan bakım bağlantısı kontrol dışına çıkabilir ve sonuçta OEE doğrudan etkilenir. Bu nedenle endüstriyel ağ güvenliği, IT ekibinin tek başına yönettiği bir siber güvenlik başlığı değil; üretim sürekliliğinin temel bileşenidir.
Ofis ağında kısa süreli bir erişim sorunu tolere edilebilir. Ancak sahada birkaç dakikalık kesinti; hurda ürün, plansız duruş, iş güvenliği riski ve geciken teslimat anlamına gelebilir. Doğru yaklaşım, üretim ağını dış tehditlere karşı korurken otomasyon sistemlerinin gerçek zamanlı çalışma gereksinimini de korumaktır.
Endüstriyel ağ güvenliği neden farklı ele alınmalıdır?
Operasyon teknolojileri, yani OT sistemleri, uzun ömürlü ekipmanlar ve kesintisiz prosesler üzerine kuruludur. Bir PLC, sürücü, endüstriyel PC veya HMI, yıllarca aynı hatta çalışabilir. Buna karşılık bu cihazların yazılım güncellemeleri, ofis bilgisayarlarındaki kadar sık ve kolay uygulanamayabilir. Çünkü yanlış zamanda yapılmış bir güncelleme, hattın plan dışı durmasına yol açabilir.
Bir diğer fark protokollerdir. Modbus TCP, PROFINET, EtherNet/IP ve benzeri endüstriyel protokoller, hızlı ve kararlı haberleşme için tasarlanmıştır. Ancak bunların önemli bir kısmı ilk tasarım aşamasında bugünkü siber tehdit düzeyini hedeflememiştir. Ağdaki her cihazın kimliğini, yetkisini ve trafiğini görünür kılmadan bu sistemleri güvenli işletmek zordur.
Buradaki amaç üretim ağını gereksiz katmanlarla yavaşlatmak değildir. Amaç, hangi cihazın hangi cihazla konuşacağını netleştirmek; yetkisiz erişimi sınırlamak ve bir arıza ya da saldırının tüm tesise yayılmasını önlemektir. Güvenlik ile performans arasında doğru denge, tesisin mimarisine göre kurulmalıdır.
Endüstriyel ağ güvenliği için doğru mimari
Güvenli bir altyapı, tek bir cihaz veya tek bir yazılımla oluşmaz. Saha ekipmanından kontrol katmanına, veri toplama sisteminden kurumsal ağa kadar planlı bir mimari gerekir. İlk adım, mevcut ağı görünür hale getirmektir. Hangi panoda hangi switch bulunduğu, hangi portta hangi cihazın bağlı olduğu, kritik PLC ve HMI’ların IP adresleri ile ağ protokollerinin dokümante edilmesi gerekir.
Bu envanter, bakım anında hız kazandırdığı gibi olağandışı bağlantıları fark etmeyi de kolaylaştırır. Sahada yıllar içinde eklenen geçici switch’ler, etiketlenmemiş kablolar veya ortak kullanılan uzaktan erişim hesapları, çoğu zaman en büyük operasyonel riski oluşturur.
Segmentasyonla yayılımı sınırlayın
Üretim hattı, SCADA sunucuları, bakım istasyonları, kameralar, misafir ağı ve kurumsal IT ağı aynı düz ağ üzerinde çalışmamalıdır. VLAN’lar, güvenlik duvarı kuralları ve kontrollü geçiş noktalarıyla ağ segmentlere ayrılmalıdır. Böylece örneğin bir operatör terminalindeki sorun, doğrudan kritik kontrol cihazlarına sıçramaz.
Segmentasyon uygulanırken her hattı tamamen izole etmek her zaman doğru çözüm değildir. Merkezi SCADA, kalite sistemi veya edge veri toplama platformu belirli verilere erişmek zorunda olabilir. Kritik nokta, bu erişimi “her yerden her yere” mantığıyla vermek yerine yalnızca ihtiyaç duyulan IP, port ve protokol ile sınırlandırmaktır.
Yönetilen switch ile kontrolü sahaya taşıyın
Yönetilemez switch’ler küçük ve basit ağlarda hızlı devreye alma avantajı sunar. Ancak büyüyen üretim hatlarında port görünürlüğü, VLAN yapılandırması, trafik önceliklendirme, halka topolojisi ve olay kayıtları gerektiğinde yeterli kalmayabilir. Bu noktada yönetilen endüstriyel switch’ler, ağın kontrol katmanını güçlendirir.
Port bazlı yapılandırma sayesinde yetkisiz bir cihazın boş bir porta bağlanması sınırlandırılabilir. Kritik otomasyon trafiğine öncelik verilerek yoğun veri aktarımı sırasında haberleşme kararlılığı korunabilir. SNMP, olay kayıtları ve ağ izleme yetenekleri de arızanın kablo, cihaz, port veya yapılandırma kaynaklı olup olmadığını hızlıca belirlemeye yardım eder.
Endüstriyel ortam için seçilen switch’in yalnızca yönetilebilir olması yeterli değildir. Geniş sıcaklık aralığı, titreşim dayanımı, uygun IP koruma sınıfı, DIN-ray montaj yapısı, yedekli güç girişi ve elektromanyetik uyumluluk gibi özellikler sahadaki gerçek koşullara uygun olmalıdır. Pano içindeki cihazın dayanımı, ağ güvenliği kadar operasyonel sürekliliği de belirler.
Erişim kontrolü ve uzaktan bakım nasıl yönetilmeli?
Bakım ekiplerinin ve makine üreticilerinin sahaya uzaktan bağlanması, müdahale süresini ciddi biçimde kısaltabilir. Fakat sürekli açık bırakılmış, ortak şifreli veya kaydı tutulmayan uzaktan bağlantılar önemli risk taşır. Uzaktan erişim ihtiyaç oldukça açılmalı, yetkili kullanıcılarla sınırlandırılmalı ve oturum kayıtları izlenmelidir.
Her kullanıcıya aynı yetkiyi vermek yerine rol bazlı erişim tercih edilmelidir. Operatörün HMI üzerinden parametre görmesi ile otomasyon mühendisinin PLC programına müdahale etmesi aynı yetki seviyesinde olmamalıdır. Güçlü parola politikası ve mümkün olan noktalarda çok faktörlü doğrulama, bu kontrolün temelidir.
Endüstriyel bilgisayarlar da bu politikanın parçasıdır. Edge computing uygulamasında çalışan bir Box PC, veri toplama için gerekli servisleri sunarken gereksiz kullanıcı hesapları, açık portlar ve kullanılmayan yazılımlar barındırmamalıdır. Sistemin görevine uygun, sade ve yönetilebilir kurulumu saldırı yüzeyini azaltır.
İzleme, yedekleme ve müdahale planı
Ağ güvenliği bir defalık devreye alma işi değildir. Switch portlarında beklenmeyen bağlantılar, tekrarlayan paket kayıpları, olağandışı trafik artışları ve başarısız oturum denemeleri düzenli olarak izlenmelidir. Bu kayıtlar yalnızca saldırı tespiti için değil, üretimi etkileyen haberleşme sorunlarının kök nedenine daha hızlı ulaşmak için de değerlidir.
Kritik cihazların konfigürasyonları yedeklenmelidir. PLC programları, HMI projeleri, switch ayarları, endüstriyel PC imajları ve ağ şemaları güncel tutulmadığında, basit bir donanım değişimi saatlerce sürebilir. Yedeklerin sadece alınması değil, geri dönüş senaryosunun kontrollü biçimde test edilmesi gerekir.
Müdahale planı da teknik dokümanlardan ibaret kalmamalıdır. Ağ sorunu yaşandığında kimin karar vereceği, hattın nasıl emniyetli durdurulacağı, yedek ekipmanın nerede bulunduğu ve hangi teknik ekibin çağrılacağı önceden belirlenmelidir. Hızlı tedarik, yerel servis ve 7/24 teknik destek bu noktada yalnızca satın alma avantajı değil, duruş süresini azaltan operasyonel bir güvence haline gelir.
Satın alma kararında hangi teknik kriterler öne çıkar?
Endüstriyel ağ bileşeni seçilirken port sayısı ve fiyat tek başına yeterli kriter değildir. Protokol uyumluluğu, yönetim arayüzü, VLAN ve QoS desteği, ağ yedekliliği, güç besleme yapısı, çalışma sıcaklığı, montaj alanı ve servis erişilebilirliği birlikte değerlendirilmelidir. Özellikle makine imalatçıları için standartlaştırılmış bir donanım seçimi, devreye alma ve saha bakım süreçlerini belirgin biçimde hızlandırır.
Endüstriyel PC, panel PC ve HMI seçiminde de ağ arayüzlerinin sayısı, izolasyon ihtiyacı, genişleme seçenekleri ve uzun dönem ürün devamlılığı önem taşır. Bir cihazın güçlü işlemciye sahip olması değerli olabilir; ancak zorlu ortamda stabil çalışmıyor, yedek parçasına hızla ulaşılamıyor veya teknik destek alınamıyorsa tesis için gerçek maliyeti artar.
eleCO Automation, endüstriyel Ethernet çözümlerini IPC, Box PC, Panel PC ve HMI altyapısıyla birlikte değerlendirerek projelerin bağlantı, veri işleme ve saha dayanımı ihtiyaçlarını tek noktada karşılamaya odaklanır. Türkiye genelindeki üretim tesisleri için güçlü stok yapısı ve yerel teknik destek, kritik bileşenlere erişimde zaman kaybını azaltır.
Üretim ağınızı güvenli hale getirmek için en doğru başlangıç, büyük bir dönüşüm projesi beklemek değildir. Kritik varlıkları görünür kılın, ağ geçişlerini kontrol altına alın ve en yüksek duruş maliyetine sahip hatlardan başlayarak mimarinizi kademeli biçimde güçlendirin. Sahada sürdürülebilir güvenlik, doğru donanım kadar doğru planlama ve müdahale disiplininden doğar.