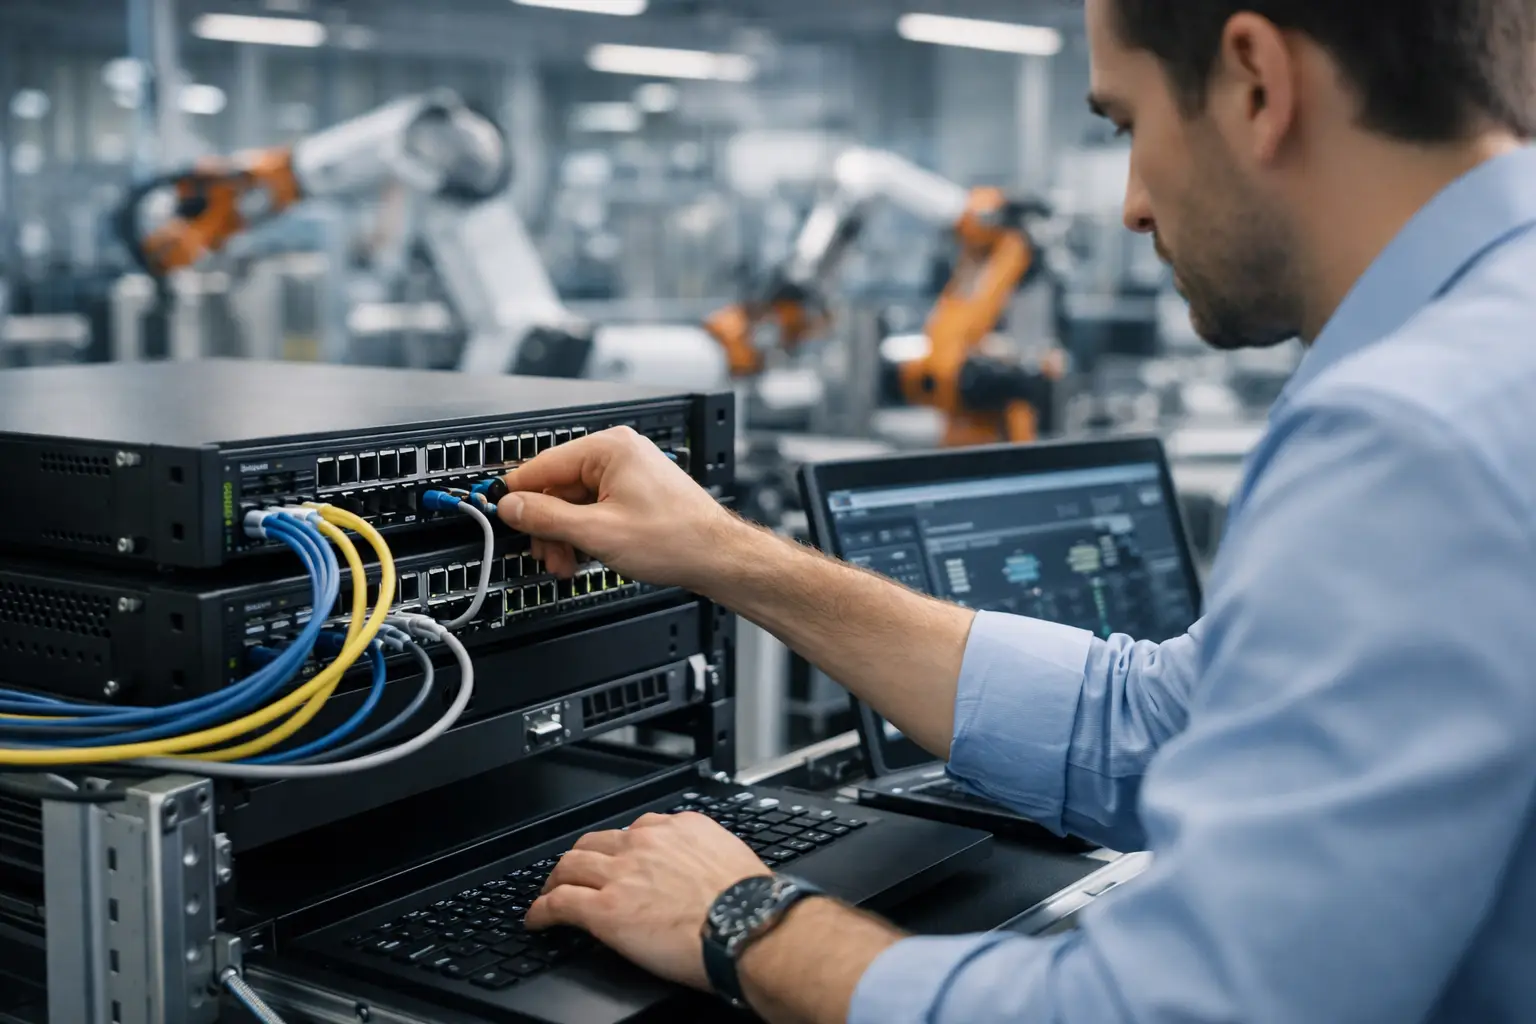
Sahada en sık görülen ağ problemlerinin önemli bir kısmı cihaz arızasından değil, yanlış veya eksik yapılandırılmış switch ayarlarından çıkar. Özellikle PLC, HMI, IPC, kamera, remote I/O ve SCADA trafiğinin aynı omurgada aktığı tesislerde yönetilen switch konfigürasyonu nasıl yapılır sorusu, sadece bir devreye alma adımı değil, üretim sürekliliğini doğrudan etkileyen bir mühendislik konusudur.
Yönetilen bir switch kurarken amaç cihazı çalıştırmak değil, ağı öngörülebilir hale getirmektir. Kimin hangi VLAN’da olacağı, hangi porta ne bağlanacağı, döngü oluşursa ne olacağı, yayın trafiğinin nasıl sınırlandırılacağı ve arıza anında haberleşmenin ne kadar hızlı toparlanacağı en başta tanımlanmalıdır. Ofis ağıyla endüstriyel ağın farkı da tam burada başlar. Sahada tolerans düşüktür, duruş maliyeti yüksektir.
Yönetilen switch konfigürasyonu nasıl yapılır: başlamadan önce
İlk adım cihazı enerjiye vermek değil, topolojiyi netleştirmektir. Ring mi kurulacak, yıldız mı kullanılacak, uplink hangi hatta çıkacak, kontrol ağı ile izleme ağı ayrılacak mı, bunu baştan belirlemek gerekir. Eğer bu plan yapılmadan konfigürasyona geçilirse, çoğu zaman saha büyüdükçe geçici çözümler kalıcı soruna dönüşür.
IP planı da aynı derecede kritiktir. Switch yönetim IP’si, PLC ağı, HMI ağı, IPC ağı ve varsa bakım erişim segmenti birbiriyle karışmamalıdır. Birçok tesiste ilk kurulum hızlı tamamlanır ama birkaç ay sonra yeni bir makine eklendiğinde adres çakışmaları ortaya çıkar. Bu nedenle sabit IP, subnet ve gateway yapısı devreye almadan önce yazılı olarak belirlenmelidir.
Konfigürasyona başlamadan önce cihazın varsayılan IP adresi, kullanıcı bilgileri, desteklediği yönetim arayüzü ve firmware sürümü kontrol edilmelidir. Web arayüzü pratik olabilir, ancak geniş projelerde CLI veya merkezi yönetim araçları daha kontrollü ilerleme sağlar. Sahada hangi yöntemin seçileceği ekip yetkinliğine ve bakım modeline bağlıdır.
Temel kurulum adımları
İlk bağlantıda switch’e doğrudan erişim sağlanır ve varsayılan kullanıcı bilgileri hemen değiştirilir. Bu adım çoğu zaman atlanır, ancak özellikle uzaktan erişim olan yapılarda ciddi güvenlik riski doğurur. Yönetici hesabı için güçlü parola tanımlanmalı, mümkünse yetki seviyeleri ayrılmalıdır.
Daha sonra yönetim IP’si atanır. Bu IP, veri trafiği için değil cihazın yönetimi için kullanılır. Eğer ağda birden fazla switch bulunuyorsa isimlendirme standardı da bu aşamada verilmelidir. Örneğin hat, pano veya proses bazlı isimlendirme bakım ekiplerinin arıza tespit süresini ciddi biçimde azaltır.
Saat ve zaman senkronizasyonu da küçük görünen ama kritik bir ayardır. Log kayıtlarının doğru zaman damgası taşıması, arıza analizi için gereklidir. Özellikle kesintili sorunlarda hangi portun ne zaman down olduğu veya hangi alarmın önce üretildiği ancak doğru zaman bilgisiyle anlaşılır.
VLAN yapılandırması neden gerekir?
Endüstriyel tesiste tüm cihazları tek bir yayın alanında toplamak kısa vadede kolay görünür, fakat ağ büyüdükçe kontrol zorlaşır. VLAN, farklı trafik tiplerini mantıksal olarak ayırarak hem performans hem güvenlik sağlar. PLC ve remote I/O trafiği ile IP kamera veya bakım laptopu trafiğini aynı düzlemde bırakmak çoğu senaryoda doğru tercih değildir.
VLAN tanımlanırken önce segmentasyon mantığı kurulmalıdır. Üretim hattı bazlı ayrım, cihaz tipi bazlı ayrım veya kritik-kritik olmayan trafik ayrımı yapılabilir. Doğru yöntem tamamen uygulamaya bağlıdır. Küçük bir makinede fazla VLAN yönetim yükü yaratabilirken, çok hatlı tesislerde VLAN’sız tasarım ileride ciddi haberleşme karmaşası doğurur.
Access ve trunk port mantığı da net olmalıdır. Son cihaz bağlanan portlar genellikle access olarak tanımlanır ve tek VLAN taşır. Switchler arası bağlantılar veya üst seviye omurga hatları trunk olarak yapılandırılır. Buradaki en yaygın hata, trunk üzerinde gereksiz tüm VLAN’ları açık bırakmaktır. Bu durum hem gereksiz trafik hem de güvenlik zafiyeti oluşturur.
Port ayarları sahada neden bu kadar önemlidir?
Her portu varsayılan ayarla bırakmak, laboratuvar ortamında tolere edilebilir ama sahada tavsiye edilmez. Port hızı ve duplex ayarı, karşı cihaza göre doğrulanmalıdır. Otomatik anlaşma çoğu zaman sorunsuz çalışır, ancak eski cihazlar, dönüştürücüler veya bazı özel haberleşme modülleriyle uyumsuzluk yaşanabilir.
Kullanılmayan portların kapatılması iyi bir pratiktir. Bu sayede yetkisiz bağlantılar sınırlandırılır ve yanlışlıkla oluşan loop riskleri azaltılır. Kritik cihazların bağlı olduğu portlarda açıklama notu eklemek de bakım sırasında ciddi avantaj sağlar. Bir arıza anında “Port 7” ile uğraşmak başka şeydir, “Hat 3 PLC Uplink” görmek başka.
Port bazlı alarm eşikleri ve link durumu bildirimleri de mümkünse aktif edilmelidir. Böylece bir saha kablosu gevşediğinde ya da cihaz enerjisi kesildiğinde sorun operatör veya bakım ekibine daha hızlı yansır. Sıfır duruş hedefleyen tesislerde görünürlük, sadece ağın çalışması kadar değerlidir.
Yedeklilik ve ring ayarları
Endüstriyel ağlarda tek yol üzerinden haberleşme her zaman yeterli değildir. Özellikle prosesin durmasının yüksek maliyet oluşturduğu uygulamalarda ring topoloji ve hızlı toparlanma mekanizmaları tercih edilir. Burada seçilecek protokol switch markasına, ağ büyüklüğüne ve gereken toparlanma süresine göre değişir.
Spanning Tree ailesi genel amaçlı koruma sağlar, ancak bazı endüstriyel uygulamalarda toparlanma süresi beklentiyi karşılamayabilir. Üreticiye özgü ring protokolleri daha hızlı davranabilir. Bunun karşılığında marka bağımlılığı artabilir. Yani seçim sadece teknik değil, bakım ve yedek parça stratejisiyle de ilgilidir.
Ring kurulumunda en kritik nokta, topolojinin gerçekten planlandığı gibi devreye alınmasıdır. Sahada sonradan eklenen geçici patch kablolar bazen fark edilmeden döngü oluşturur. Broadcast storm kontrolü ve loop detection gibi özellikler bu yüzden aktif edilmelidir.
Güvenlik ayarları atlanmamalı
Bir switch sahada çalışıyor diye güvenli sayılmaz. Yönetim arayüzüne kimlerin erişebildiği, hangi protokollerin açık olduğu ve yapılandırmanın nasıl korunduğu açıkça tanımlanmalıdır. Kullanılmayan servislerin kapatılması temel adımdır. Özellikle telnet gibi şifresiz protokoller yerine daha güvenli erişim yöntemleri tercih edilmelidir.
Port security, MAC sınırlaması, yönetim VLAN’ı kullanımı ve ACL benzeri filtreleme yöntemleri ihtiyaç durumuna göre devreye alınabilir. Her tesiste en sıkı politika en doğru çözüm değildir. Bakım ekiplerinin hızlı müdahale ihtiyacı varsa aşırı kapalı yapı operasyonu yavaşlatabilir. Burada denge, güvenlikle erişilebilirlik arasında kurulmalıdır.
Yedek konfigürasyon alma da güvenliğin parçasıdır. Arıza sonrası yeni cihaz takıldığında ayarların hızlı geri yüklenebilmesi gerekir. Bu, özellikle 7/24 çalışan tesislerde zaman kazandırır. eleCO Automation yaklaşımında olduğu gibi operasyonel süreklilik hedefleniyorsa, cihaz seçimi kadar yedekleme disiplini de önem taşır.
Devreye alma sonrası test süreci
Konfigürasyon kaydedildiğinde iş bitmez. Asıl değer, test aşamasında ortaya çıkar. Önce temel bağlantı testi yapılmalı, ardından VLAN geçişleri, uplink erişimi, cihaz haberleşmesi ve varsa yedekli yol senaryoları doğrulanmalıdır. PLC ile HMI haberleşiyor ama kamera akışı kesiliyor olabilir. Bu nedenle testler sadece ping ile sınırlı kalmamalıdır.
Port istatistikleri kontrol edilmelidir. CRC hataları, paket düşmeleri, anormal broadcast oranları veya sık link up-down kayıtları sahadaki fiziksel problemleri erken gösterir. Ağ sorunu zannedilen birçok problem aslında zayıf sonlandırma, düşük kaliteli patch kablo veya EMC etkisinden kaynaklanır.
Dokümantasyon burada son derece değerlidir. Hangi porta ne bağlı, hangi VLAN nerede kullanılıyor, yönetim IP’leri neler, ring master hangi cihaz, hepsi kayıt altına alınmalıdır. Bakım ekibi için iyi dokümantasyon, arıza süresini kısaltan doğrudan bir araçtır.
En sık yapılan hatalar
Yönetilen switch kurulumlarında en yaygın hata, ofis ağı alışkanlıklarını doğrudan endüstriyel sahaya taşımaktır. Kontrol trafiğini genel kullanıcı trafiğiyle karıştırmak, tüm portları açık bırakmak, yedekliliği test etmeden devreye almak ve konfigürasyonu yedeklememek kısa vadede görünmez; ilk arızada ise maliyetli hale gelir.
Bir diğer hata da fazla karmaşık yapı kurmaktır. Her projeye onlarca VLAN, gelişmiş ACL ve detaylı QoS tanımlamak gerekmez. Küçük ve orta ölçekli birçok uygulamada sade, okunabilir ve bakım dostu konfigürasyon daha doğru sonuç verir. Ağ tasarımında iyi çözüm, en çok ayarı yapmak değil, gereken ayarı doğru yapmaktır.
Sahada kararlı çalışan bir yönetilen switch yapısı, sadece haberleşmeyi taşımaz; bakım yükünü azaltır, duruş riskini düşürür ve genişlemeyi öngörülebilir hale getirir. Eğer konfigürasyonu ilk günden disiplinli kurarsanız, ağınız sorun çıktığında sürpriz üretmez, çözüm üretir.